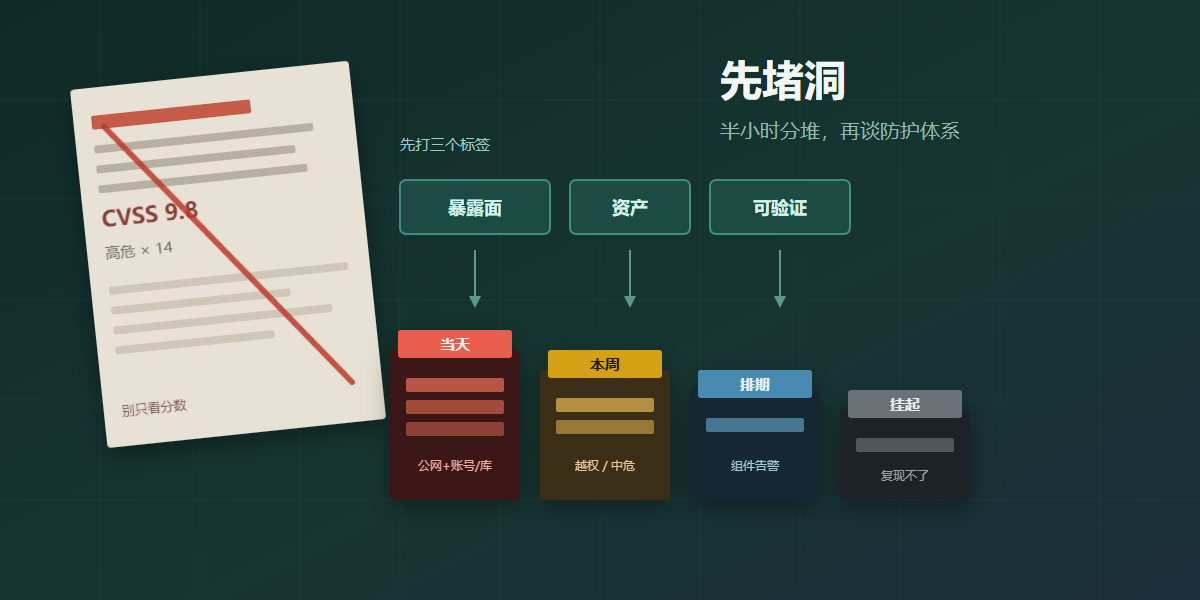
扫描报告一来,高危中危排一长串。别按条数硬刚,也别只盯着 CVSS。腾出半小时,按「公网能不能打到、打到了会丢啥」分堆:当天啃最上面那撮,其余往后排。
半小时分流:每条先打三个标签
Excel、飞书表格加三列即可:
| 标签 | 怎么填 | 例子 |
|---|---|---|
| 暴露面 | 公网 / 仅内网 / 需登录后 | /admin 是否仍挂在 80/443,且无 IP 白名单 |
| 资产 | 账号会话 / 数据库 / 支付 / 静态页 | 碰订单、users 表的,比「某 JS 库版本旧」急 |
| 可验证 | 已复现 / 仅扫描器提示 / 疑似误报 | 同一 URL 你自己点得出来吗?点不出先别改 |
- 当天:公网能摸到,又碰账号/库/支付,且能复现——别过夜。
- 本周:公网中危,或登录后能看别人数据的越权。
- 排期:组件版本告警、利用链说不清、不在登录/交易路上。
- 挂起:扫描器写「可能存在」,按步骤复现不了。记「待确认」,别勾成已修复。
当天清单:打开浏览器就能验
中小站、公司官网先过这几项,再谈「安全体系」:
- 后台入口。无痕窗口访问
/admin、/wp-admin等——能打开且无 VPN/IP 限制,当天改路径或加白名单。 - 弱口令与共用账号。管理员是否还在用默认口令、多人共用一个号?能开二次验证就开,僵尸账号踢掉。
- 备份与调试口。试
/.env、*.bak、*.sql、*.zip、/phpinfo.php、Swagger/Actuator、安装向导——未登录能下能开,当天删/关,密钥该换就换。 - 上传口。任意类型、任意大小是否都能传?文件是否落在可执行目录?能收紧就收紧。
- HTTPS。全站是否强制 HTTPS?后台若仍裸奔 HTTP,优先收拾。
- 数据库与 Redis 端口。安全组里 22、3306、6379 是否对
0.0.0.0/0?只给应用网段,别对外开。
修完怎么算过关
- 扫描那条没了或降级,本地按老步骤也复现不出来——才叫修完。
- 同类接口抽测三五个,避免修一处漏一片(越权、拼接查询尤其爱漏)。
- 看两天日志:原 URL 还在被扫,说明字典里已有你,补丁和防护别撤。
- 记一笔:哪天改了啥、影响哪些口,方便下次对比和回滚。
两个对照:别只看分数
例 A:CVE 高危、CVSS 9.8,但组件只在内网构建机,生产镜像没有。——标「环境不适用」,构建机升级即可,不必停生产发版。
例 B:报告写「中危 XSS」,挂在所有人都能刷到的商品评价。——公网 + 能祸害别人会话,提到本周甚至当天;输出转义,历史脏数据一并清。
分数可参考,洞长在哪才说了算。先把公网入口、账号、数据库和备份从裸奔状态拉回来;组件告警慢慢清。报告清零好看,站点更需要「最要命的那几个,真堵住了」。